„Die jüngsten Vorfälle, darunter der Angriff eines KI-Agenten auf ein australisches Regierungsportal, zeigen, dass wir die Risiken leistungsfähiger KI-Systeme sehr ernst nehmen müssen. Gleichzeitig entsteht in der öffentlichen Diskussion teilweise der Eindruck, dass jede Form von KI ein kaum kontrollierbares Sicherheitsrisiko darstellt. Das greift zu kurz“, erklärt
Michael Maier,
Director Austria beim KI-Spezialisten iteratec, der Unternehmen bei der Integration von KI in bestehende Geschäftsprozesse begleitet. iteratec plädiert für eine differenzierte Betrachtung und nimmt vier verbreitete Annahmen unter die Lupe.
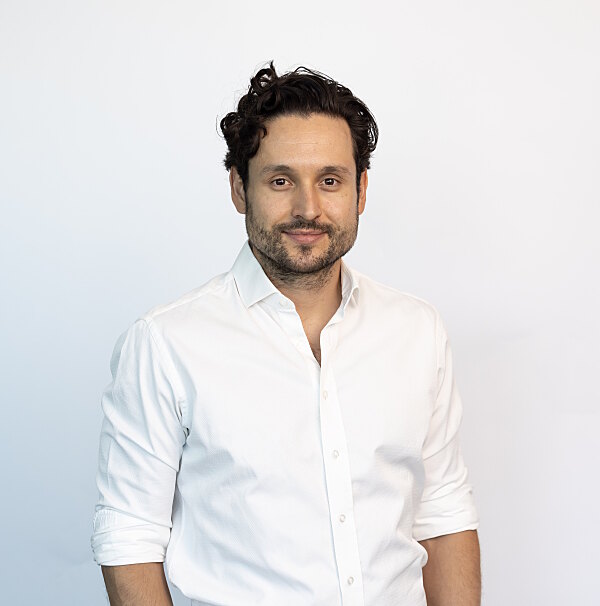
Michael Maier, Director Austria von iteratec (©iteratec)
Mythos 1: KI kann sich jederzeit selbstständig in Fremdsysteme hacken
Ein solcher Vorgang ist nicht auszuschließen, das Risiko hängt allerdings entscheidend von den technischen Rahmenbedingungen ab. Entscheidend sei, welche Berechtigungen ein System erhält und inwieweit es eigenständig handeln darf. Eine KI, die innerhalb einer geschützten Unternehmensumgebung beispielsweise Dokumente analysiert, verfügt nicht automatisch über die Fähigkeit, auf fremde Server zuzugreifen oder eigenständig Programme auszuführen. Werden KI-Agenten hingegen ohne wirksame Kontrolle mit weit über die für die meisten Anwendungsfälle nötigen Zugriffsrechten ausgestattet, steigen die Risiken erheblich.
„Der Unterschied liegt nicht allein darin, welches KI-Modell verwendet wird, sondern vor allem darin, wie es in die bestehende IT-Landschaft eingebunden ist. Wir setzen bei Unternehmensanwendungen auf klar definierte Einsatzbereiche, begrenzte Berechtigungen und geeignete Sicherheitsmechanismen – ein Grundsatz, der als Least Privilege-Prinzip bekannt ist. Mit dieser Vorgehensweise, die wir auch jedem Unternehmen anraten, lassen sich viele jener Risiken erheblich reduzieren, die bei weitgehend autonom agierenden Systemen auftreten“, erläutert Michael Maier.
Mythos 2: Wer leistungsfähige KI nutzen will, kommt an US-Techkonzernen nicht vorbei
Viele Unternehmer verbinden den Einsatz von KI heute unmittelbar mit Plattformen von OpenAI, Microsoft, Google oder Anthropic. Tatsächlich besteht inzwischen eine breite Auswahl an leistungsfähigen Alternativen. Insbesondere sogenannte Open-Weight-Modelle, deren im Training erlernte Parameter öffentlich zugänglich sind, ermöglichen es Unternehmen, KI-Anwendungen unabhängig von großen US-Anbietern zu betreiben. Dazu zählen beispielsweise die Modellfamilien Qwen, Kimi K3 oder OLMo. Auch europäische Anbieter wie das französische Unternehmen Mistral stellen entsprechende Modelle bereit.
„Je nach Anwendungsfall können solche Lösungen mit proprietären Modellen konkurrieren oder für die jeweilige Aufgabe vollkommen ausreichen. Unternehmen können sie unter Berücksichtigung der Lizenzbedingungen auf eigenen Servern oder bei ausgewählten europäischen Infrastrukturpartnern betreiben und sind damit nicht zwangsläufig auf die Cloud-Dienste der ursprünglichen Modellentwickler angewiesen. Für viele betriebliche Aufgaben braucht es weder das größte verfügbare Sprachmodell noch eine permanente Verbindung zu einem amerikanischen Cloud-Dienst“, so Maier. Gerade vor dem Hintergrund geopolitischer Unsicherheiten wird diese Wahlfreiheit zunehmend zu einer strategischen Frage.
Mythos 3: Open-Weight-KI ist automatisch sicher und garantiert Kontrolle über Daten
Die Verfügbarkeit dieser offenen Modelle bedeutet jedoch noch keinen Freifahrtschein für dessen Nutzung ohne eine Due-Diligence-Prüfung. Auch eine offen zugängliche KI kann Sicherheitslücken aufweisen, fehlerhafte Ergebnisse liefern oder durch unzureichend geschützte Schnittstellen zum Einfallstor für Angriffe werden. Zu einer solchen Prüfung gehören insbesondere die Entscheidung über den Speicher- und Verarbeitungsort sensibler Daten, die Vergabe von Zugriffsrechten, die Absicherung von Schnittstellen sowie die laufende Überprüfung der eingesetzten Systeme.
„Ein offen verfügbares Modell kann Unternehmen deutlich mehr Gestaltungsspielraum geben. Ob daraus tatsächlich eine sichere und souveräne Lösung wird, entscheidet sich aber erst bei der konkreten Umsetzung“, betont Maier. Auch Anforderungen der Datenschutz-Grundverordnung und des EU AI Acts müssen dabei für den jeweiligen Anwendungsfall gesondert geprüft werden.
Mythos 4: Je leistungsfähiger und autonomer die KI, desto größer der Nutzen
Die öffentliche Aufmerksamkeit richtet sich häufig auf Modelle, die durch expansive Forschungsarbeit ihrer Entwickler möglichst komplexe Aufgaben erledigen können. Für den betrieblichen Einsatz ist maximal mögliche Fähigkeit – zu oft höheren Kosten – jedoch keineswegs immer das richtige Ziel. Viele praktische Arbeitsanforderungen in der Unternehmenswelt kommen mit deutlich schlankeren, spezialisierten Lösungen aus. Dazu zählen etwa die Analyse interner Dokumente, die strukturierte Aufbereitung von Unternehmenswissen oder die Unterstützung einzelner Arbeitsschritte in Produktion und Verwaltung. Gerade in solchen klar abgrenzbaren Bereichen lassen sich KI-Systeme gezielt auf ihre Aufgaben ausrichten.
KI-Sicherheit beginnt bei der richtigen Anwendung
„Die Frage sollte nicht sein, ob wir KI grundsätzlich vertrauen können. Unternehmen müssen sich vielmehr fragen, unter welchen Bedingungen und für welche Aufgaben sie KI vertrauenswürdig einsetzen können. Genau dafür braucht es geeignete Technologien, klare Verantwortlichkeiten und eine sichere technische Umsetzung“, fasst Maier zusammen.